แคสเปอร์สกี้ได้นำเสนอผลการวิจัยนี้ในงาน Security Analyst Summit 2026 ที่บาหลี โดยระบุเหยื่อได้หนึ่งรายผ่านเครือข่ายตรวจสอบภัยคุกคาม และไม่ได้เชื่อมโยงการโจมตีนี้กับกลุ่มภัยคุกคามใดๆ ที่รู้จัก มัลแวร์นี้ถูกสร้างขึ้นสำหรับระบบปฏิบัติการนี้โดยเฉพาะ โดยมีขั้นตอนต่างๆ เช่น การลบรายการที่เลือกจากบันทึกของส่วนประกอบการอัปเดตของระบบ
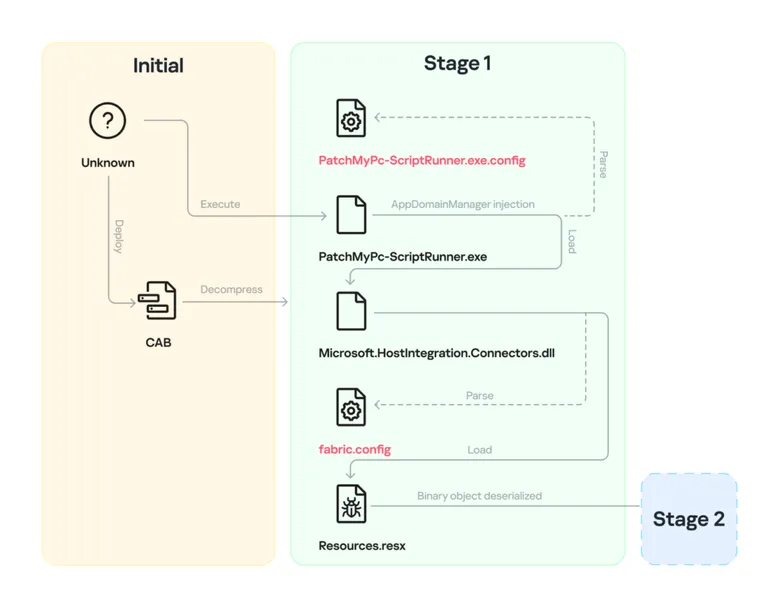
การสืบสวนเริ่มต้นในช่วงครึ่งแรกของปี 2026 เมื่อแคสเปอร์สกี้ตรวจพบไฟล์การกำหนดค่าที่น่าสงสัยภายในไฟล์เก็บถาวรที่จัดเก็บไว้ในโฟลเดอร์การอัปเดตของ Windows โปรแกรมส่วนใหญ่ที่มาพร้อมกันนั้นถูกต้องตามกฎหมาย รวมถึงส่วนประกอบของเครื่องมือจัดการแพตช์ของเธิร์ดปาร์ตี้ Patch My PC และโมดูลที่ลงชื่อโดย Microsoft ผู้โจมตีใช้ไฟล์สนับสนุนที่ถูกดัดแปลงเพื่อทำให้ซอฟต์แวร์ของแท้นี้โหลดคำสั่งที่เป็นอันตราย ตำแหน่งและเนื้อหาของไฟล์เก็บถาวรชี้ให้เห็นถึงความเป็นไปได้ของการโจมตีซอฟต์แวร์ซัพพลายเชน ซึ่งผู้โจมตีใช้ประโยชน์จากกระบวนการส่งมอบหรืออัปเดตซอฟต์แวร์เพื่อเข้าถึงเป้าหมาย นักวิจัยไม่ได้สังเกตว่าไฟล์เก็บถาวรไปถึงเหยื่อได้อย่างไร และผลการวิจัยไม่ได้บ่งชี้ว่า Patch My PC หรือระบบการจัดจำหน่ายถูกบุกรุก
NetamLoader จะปล่อยเนื้อหาที่เป็นอันตรายออกมาผ่านกระบวนการเข้ารหัส บีบอัด และปกปิดข้อมูลหลายชั้น จากนั้นจะแทรกซึมการทำงานเข้าไปในกระบวนการของ Windows ที่ถูกต้องตามกฎหมาย ทำให้ยากต่อการตรวจสอบย้อนกลับไปยังโปรแกรมต้นทาง นอกจากนี้ ตัวมัลแวร์ยังเข้าไปรบกวนการทำงานของระบบป้องกันมัลแวร์ และลบไฟล์ที่อาจเป็นประโยชน์ต่อผู้ตรวจสอบในการวิเคราะห์เพื่อสร้างลำดับเหตุการณ์ของการโจมตีขึ้นมาใหม่
เมื่อเริ่มทำงาน NetamLoader จะติดต่อกับเซิร์ฟเวอร์ที่ควบคุมโดยผู้โจมตีเพื่อรับคำสั่งเพิ่มเติมหรือปรับเปลี่ยนการตั้งค่า จากการวิเคราะห์ของนักวิจัยพบว่า ในการตั้งค่าดังกล่าวมีการกำหนดให้หน่วงเวลาไว้ 20 - 40 นาทีก่อนที่จะมีการเชื่อมต่อครั้งแรก และหากเซิร์ฟเวอร์ไม่มีการตอบกลับที่ถูกต้อง มัลแวร์จะรออีก 22 - 28 ชั่วโมงก่อนจะพยายามเชื่อมต่อใหม่อีกครั้ง การหน่วงเวลาเช่นนี้อาจทำให้ช่วงเวลาในการเฝ้าระวังภัยสั้นลง เนื่องจากแทบไม่มีกิจกรรมบนเครือข่ายปรากฏให้ตรวจสอบได้
เซอร์เกย์ ลอซคิน หัวหน้าทีมวิจัยและวิเคราะห์ระดับโลก (GReAT) ภูมิภาคตะวันออกกลาง ตุรกี แอฟริกา และเอเชียแปซิฟิก แคสเปอร์สกี้ กล่าวว่า "อธิปไตยทางเทคโนโลยี (Tech Sovereignty) กลายเป็นประเด็นสำคัญของรัฐบาลหลายแห่ง ซึ่งมักจะเริ่มต้นที่ระบบปฏิบัติการ การมีแพลตฟอร์มเป็นของตนเองช่วยให้สามารถควบคุมสิ่งต่างๆ ได้ แต่ในขณะเดียวกันก็หมายความว่าต้องดูแลความปลอดภัยของระบบนิเวศทั้งหมดที่เกี่ยวข้องด้วย ตั้งแต่ช่องทางการอัปเดตไปจนถึงเครื่องมือในการบำรุงรักษา ซึ่งระบบนิเวศเหล่านี้ต้องใช้เวลาในการพัฒนาให้สมบูรณ์ กรณีนี้แสดงให้เห็นว่าเหตุใดฝ่ายป้องกันจึงจำเป็นต้องพิจารณาถึงวิธีการที่องค์ประกอบต่างๆ โต้ตอบกัน ไม่ใช่แค่ตรวจสอบว่าโปรแกรมแต่ละตัวเป็นโปรแกรมที่ถูกต้องตามกฎหมายหรือไม่"
ผลิตภัณฑ์ของแคสเปอร์สกี้สามารถตรวจจับภัยคุกคามนี้ได้ภายใต้ชื่อ HEUR:Trojan.MSIL.NetamLoader.gen, Trojan.MSIL.Zapchast.* และ Trojan.Script.Agent.* โดยสามารถอ่านรายงานทางเทคนิคฉบับเต็ม ซึ่งรวมถึงข้อมูลบ่งชี้การถูกบุกรุก ได้ที่เว็บไซต์ Securelist
https://securelist.com/netamloader/121676/
แคสเปอร์สกี้ขอแนะนำการปฏิบัติเพื่อป้องกันภัยคุกคามที่คล้ายคลึงกันดังนี้
- ใช้บริการ Kaspersky Threat Intelligence Services เพื่อเข้าถึงข้อมูลภัยคุกคามล่าสุด ตัวบ่งชี้การโจมตี (IoC) ที่อิงตามพฤติกรรม และรายงานการล่าภัยคุกคามโดยละเอียด ซึ่งรวบรวมและขับเคลื่อนด้วยความเชี่ยวชาญของนักวิจัยของแคสเปอร์สกี้ ช่วยให้นักวิเคราะห์สามารถใช้ประโยชน์จากข้อมูลจากการสืบสวนล่าสุด รวมถึงการสืบสวนครั้งนี้ และตรวจสอบตัวอย่างที่ไม่คุ้นเคยก่อนที่จะเข้าสู่สภาพแวดล้อมการใช้งานจริง
- ตรวจสอบช่องทางการอัปเดตซอฟต์แวร์ เนื่องจากผู้โจมตีได้วางแพ็กเกจไว้ในโฟลเดอร์ที่ Windows ใช้สำหรับการดาวน์โหลดการอัปเดต ตรวจสอบโฟลเดอร์เหล่านี้เพื่อหาไฟล์ปฏิบัติการและไฟล์การกำหนดค่าที่ไม่คาดคิด ตรวจสอบที่มาของแพ็กเกจการอัปเดตทุกแพ็กเกจ และอนุญาตให้เครื่องมือจัดการของเธิร์ดปาร์ตี้ทำงานจากตำแหน่งที่ได้รับอนุมัติเท่านั้น
- ตรวจจับพฤติกรรมที่ซ่อนเร้นบนอุปกรณ์เอ็นด์พอยต์ด้วย Kaspersky Next EDR Expert ซึ่งจะเชื่อมโยงกิจกรรมที่น่าสงสัย เช่น การโหลดโค้ดโปรแกรมที่ลงนามผ่านไฟล์การกำหนดค่าที่แก้ไข กระบวนการระบบของ Windows ที่เชื่อมต่อกับเซิร์ฟเวอร์ภายนอก และการแก้ไขการสแกนป้องกันมัลแวร์ ซึ่งแต่ละอย่างอาจดูเหมือนกิจกรรมระบบปกติ
- ตรวจสอบปริมาณการรับส่งข้อมูลเครือข่ายด้วย Kaspersky Anti Targeted Attack (KATA) แพลตฟอร์มนี้ตรวจจับการเชื่อมต่อที่เข้ารหัสและไม่บ่อยนักไปยังเซิร์ฟเวอร์ภายนอกที่ไม่คุ้นเคย รวมถึงเซิร์ฟเวอร์ที่ซ่อนอยู่หลังเครือข่ายการส่งเนื้อหา และช่วยให้ทีมติดตามมัลแวร์ที่รอเป็นชั่วโมงหรือเป็นวันก่อนที่จะตรวจสอบอีกครั้ง
- จัดเก็บบันทึกเอ็นด์พอยต์ภายนอกด้วย Kaspersky SIEM เนื่องจาก NetamLoader ได้ลบไฟล์แคชของระบบ บันทึกการใช้งาน .NET และรายการจากบันทึกของส่วนประกอบการอัปเดต การรวบรวมข้อมูลแบบรวมศูนย์จะช่วยรักษาหลักฐานที่ผู้โจมตีพยายามลบ และเปลี่ยนช่องว่างที่ไม่สามารถอธิบายได้ในบันทึกภายในเครื่องให้เป็นการแจ้งเตือน